
Pozor na device code phishing: útočník nepotřebuje vaše heslo
Národní úřad pro kybernetickou a informační bezpečnost (NÚKIB) 14. září upozornil na phishingovou kampaň, která obchází heslo i dvoufázové ověření. Oběť se přihlásí na skutečné stránce Microsoftu, a tím útočníkovi sama otevře přístup ke svému účtu. Jak útok funguje a jak se mu bránit?
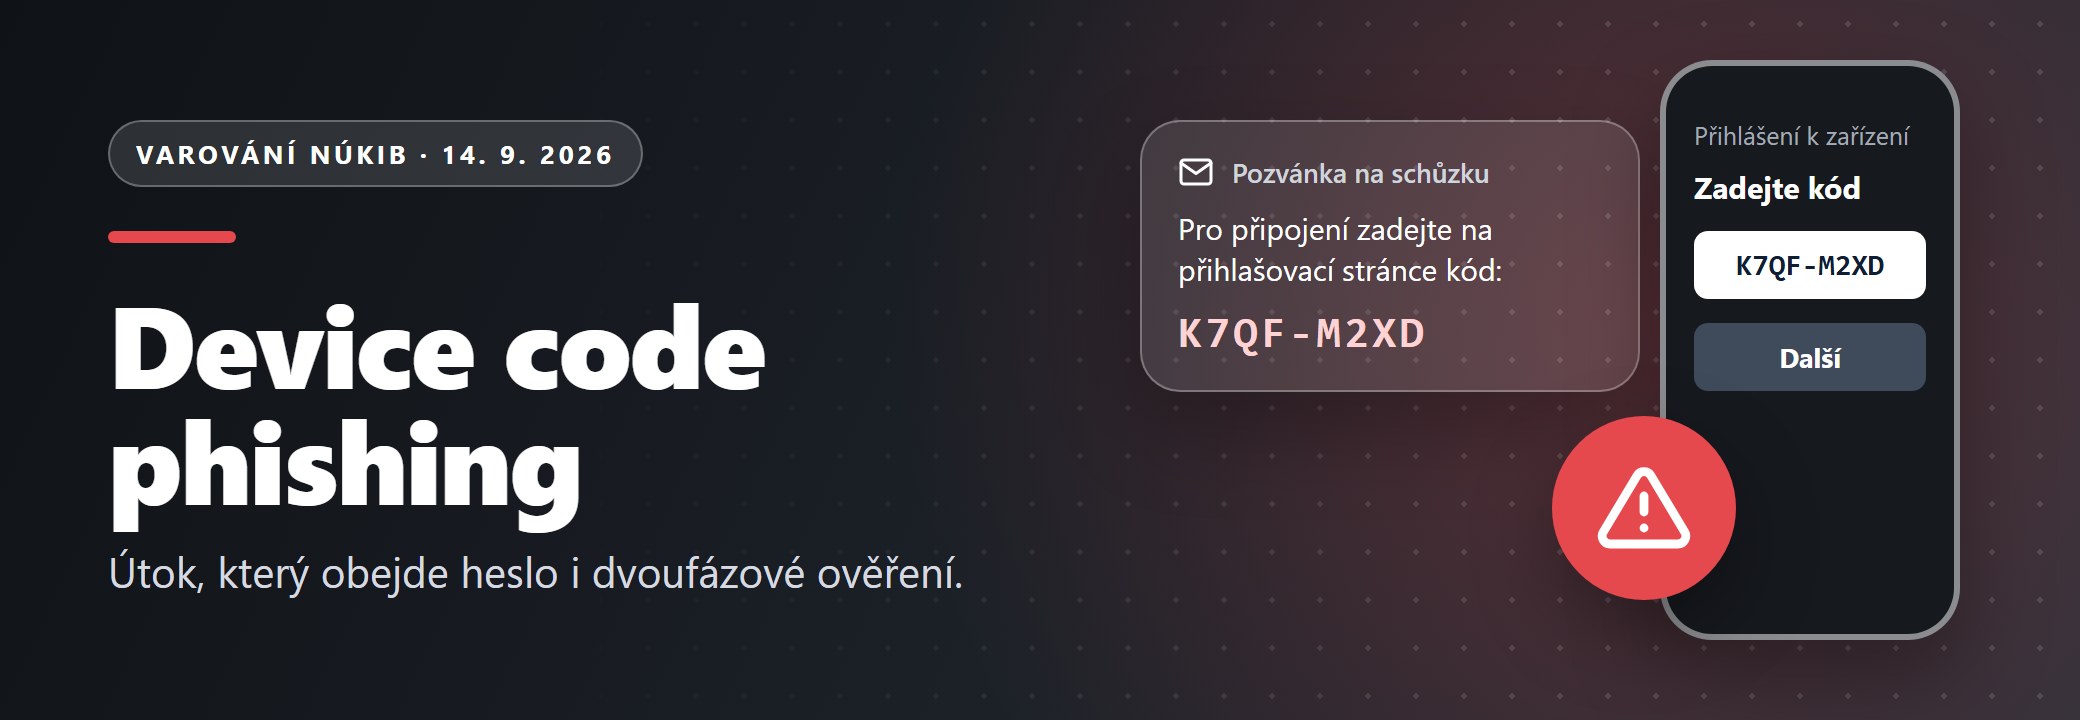
Většina z nás už ví, že nemá zadávat heslo na podezřelých stránkách a že dvoufázové ověření účet výrazně chrání. Útočníci proto hledají cesty, jak tyto ochrany obejít. Jednou z nich je takzvaný device code phishing, na který nyní upozorňuje i NÚKIB. Je o to zákeřnější, že oběť během celého útoku nenarazí na jedinou falešnou stránku.
Funkce pro televize a konferenční systémy
Útok zneužívá legitimní způsob přihlašování pomocí kódu zařízení (Device Code Flow). Je určený pro zařízení, do kterých se špatně zadávají přihlašovací údaje – například chytré televize, konferenční systémy nebo specializované přístroje. Zařízení zobrazí krátký kód, uživatel ho na telefonu nebo počítači zadá na přihlašovací stránce poskytovatele, ověří se a zařízení získá přístup k účtu.
Jak útok probíhá
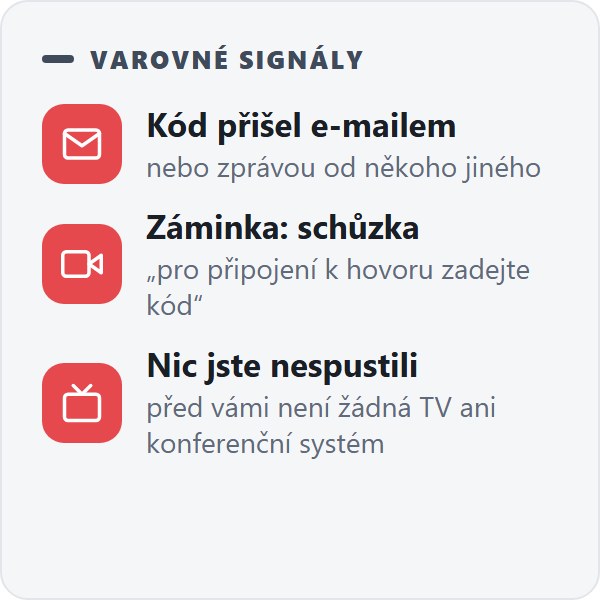
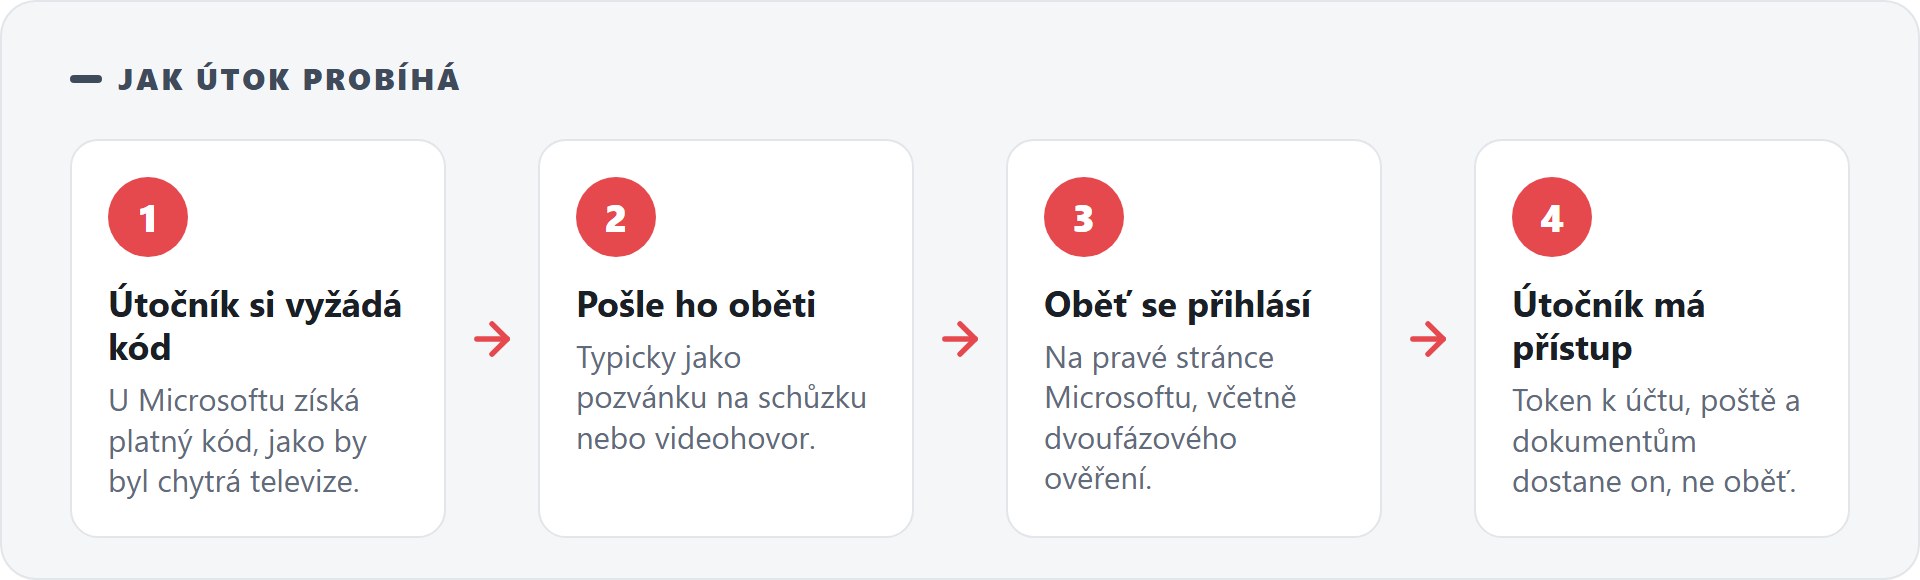
Útočník si u poskytovatele identity, nejčastěji Microsoftu, sám vyžádá platný přihlašovací kód, jako by byl chytrá televize. Kód pak pošle oběti s věrohodnou záminkou – podle NÚKIB typicky jako pozvánku ke schůzce nebo videohovoru. Oběť kód zadá na pravé přihlašovací stránce, přihlásí se a potvrdí i dvoufázové ověření. Přístupový token ale nedostane její zařízení, nýbrž útočník. Ten tak získá přístup k e-mailu, dokumentům a dalším službám, aniž by kdy znal heslo.
Podle bezpečnostních expertů útočníci po získání přístupu často registrují vlastní zařízení nebo vytvářejí pravidla v poštovní schránce, aby si přístup udrželi. NÚKIB připomíná, že tuto techniku v minulosti využívaly i státem podporované skupiny, a Microsoft letos varoval před kampaní, která k útokům využívala umělou inteligenci.
Jak se bránit
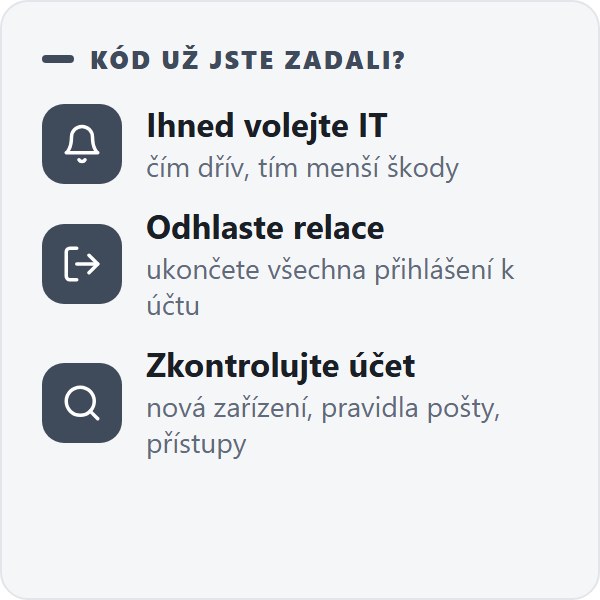
Pro běžné uživatele platí jednoduché pravidlo: kód zařízení zadávejte jen tehdy, když jste přihlášení sami spustili na zařízení, které máte právě před sebou. Pokud vám kód přijde e-mailem, zprávou nebo v chatu „pro připojení ke schůzce“, jde téměř jistě o podvod – k připojení na běžnou online schůzku takový kód nepotřebujete. Pokud jste kód už zadali, okamžitě kontaktujte IT oddělení, odhlaste všechny relace účtu a zkontrolujte, zda se k němu nepřipojila nová zařízení.
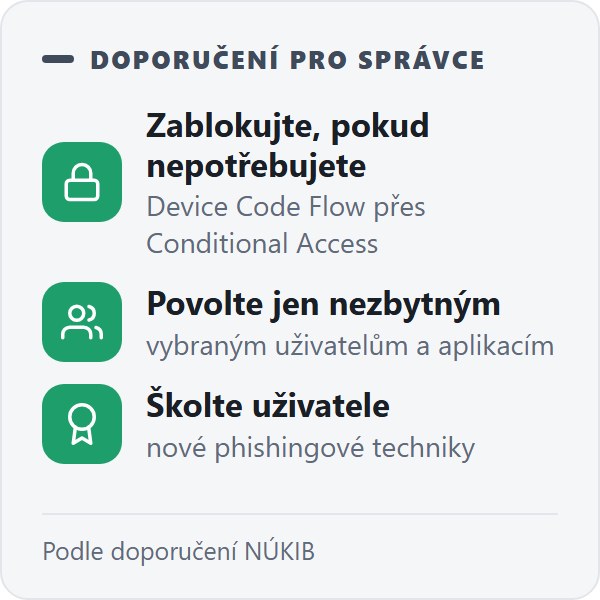
Správcům IT NÚKIB doporučuje posoudit, zda organizace přihlašování kódem zařízení vůbec potřebuje. V prostředí Microsoft Entra ID ho lze pomocí politik podmíněného přístupu (Conditional Access) povolit jen vybraným uživatelům, aplikacím nebo scénářům. Pokud ho firma nepotřebuje, je vhodné ho úplně zablokovat. Bezpečnostní politiky je dobré pravidelně revidovat a uživatele školit v nových phishingových technikách.
Ve zkratce:
-
Device code phishing zneužívá přihlašování kódem určené pro televize a konferenční systémy.
-
Oběť se přihlásí na pravé stránce včetně dvoufázového ověření, přístup ale získá útočník.
-
Kód zadávejte jen u zařízení, které máte před sebou – kód poslaný e-mailem nebo zprávou je varovný signál.
-
Firmám NÚKIB doporučuje Device Code Flow omezit nebo zablokovat přes Conditional Access.
Zdroje:
-
NÚKIB: Upozornění na Device Code Phishing (14. 9. 2026) – https://portal.nukib.gov.cz/informacni-servis/aktualne/6aa8096bdf0a877a1b09e4fe
-
Microsoft Security Blog: AI-enabled device code phishing campaign (6. 4. 2026) – https://www.microsoft.com/en-us/security/blog/2026/04/06/ai-enabled-device-code-phishing-campaign-april-2026/
-
Trend Micro: Device Code Phishing: Turning a Convenience Feature Into an MFA Bypass (22. 7. 2026) – https://www.trendmicro.com/en_us/research/26/g/device-code-phishing.html
Informace jsou aktuální k 1. 10. 2026.
Zdroj: NÚKIB, Microsoft, Trend Micro